SIPSE-CCJC
Sistema di Certificazione, Conformità, Giustizia e Controllo.
Un quadro istituzionale e tecnico-organizzativo per qualificare soggetti, processi, servizi e infrastrutture digitali attraverso requisiti documentati, valutazioni indipendenti, verifiche periodiche e procedure trasparenti.
Una infrastruttura di fiducia e responsabilità
Il SIPSE-CCJC è il sistema organizzato attraverso il quale il SIPSE definisce criteri, procedure e strumenti per la valutazione della conformità, il rilascio e la gestione delle certificazioni, la qualificazione degli organismi e dei professionisti coinvolti, nonché il controllo nel tempo dei requisiti dichiarati e verificati.
Il sistema è concepito come un’architettura documentale e procedurale: ogni valutazione deve essere riconducibile a requisiti identificabili, evidenze verificabili, responsabili individuati, decisioni motivate e registrazioni conservate. La certificazione non è quindi un semplice attestato grafico, ma l’esito di un processo tracciabile, sottoposto a regole di imparzialità, sorveglianza e riesame.
Finalità e obiettivi operativi
Affidabilità
Stabilire criteri uniformi e verificabili per valutare soggetti, servizi, processi e infrastrutture ricompresi negli schemi SIPSE.
Conformità
Verificare l’osservanza di requisiti tecnici, organizzativi, documentali, procedurali e di sicurezza previamente definiti.
Trasparenza
Rendere conoscibili campo, validità, stato, limitazioni e condizioni di ogni certificazione e qualificazione.
Protezione
Promuovere integrità, riservatezza, disponibilità e resilienza delle informazioni e delle infrastrutture digitali.
Responsabilità
Attribuire ruoli, obblighi, responsabilità e percorsi di correzione delle non conformità.
Miglioramento
Assicurare sorveglianza, audit, riesami e aggiornamento continuo di schemi, procedure e competenze.
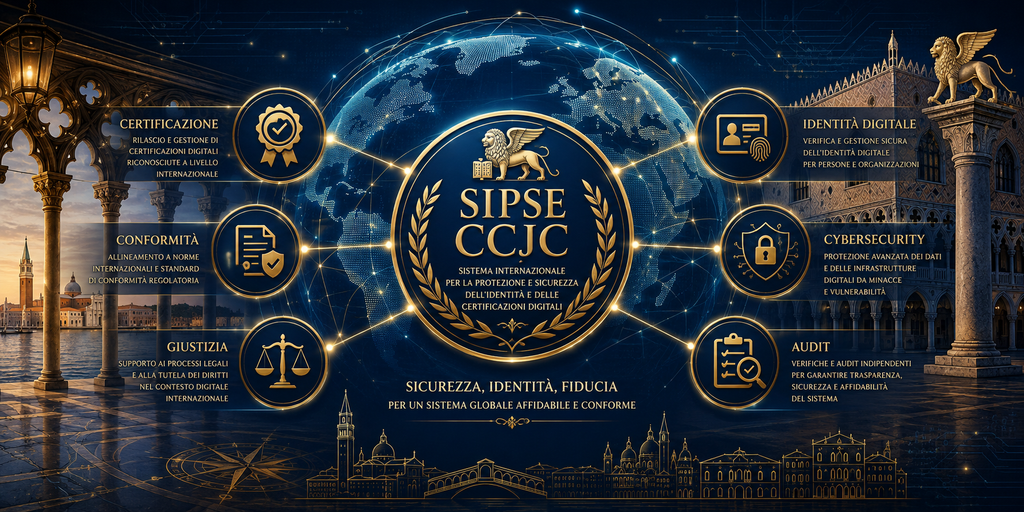
Le sei dimensioni del SIPSE-CCJC
Certificazione
Valutazione e attestazione documentata della conformità di un soggetto, prodotto, servizio, processo, sistema o infrastruttura rispetto a uno schema identificato, con campo di applicazione e durata definiti.
Conformità
Verifica dei requisiti applicabili, gestione delle evidenze, classificazione degli scostamenti, analisi del rischio e adozione di piani di azione correttiva.
Giustizia e garanzie
Contraddittorio, motivazione delle decisioni, imparzialità, gestione dei reclami e delle contestazioni, riesame e separazione tra valutazione e decisione.
Identità digitale
Requisiti di identificazione e autenticazione, gestione delle credenziali, attribuzione delle responsabilità e tracciabilità delle operazioni digitali.
Cybersecurity
Valutazione dei controlli di sicurezza, gestione degli accessi, protezione dei dati e delle infrastrutture, continuità operativa e gestione degli incidenti e delle vulnerabilità.
Audit e controllo
Verifiche documentali, tecniche e organizzative, audit indipendenti, controlli ordinari e straordinari e monitoraggio del mantenimento dei requisiti.
Governance, competenze e separazione delle funzioni
La struttura del sistema è fondata sulla distinzione tra indirizzo e amministrazione, istruttoria, valutazione tecnica, decisione di certificazione, sorveglianza e riesame. Tale separazione riduce il rischio di condizionamenti e impedisce che un unico soggetto controlli tutte le fasi del procedimento.
Organi di indirizzo e amministrazione
Assicurano l’assetto generale, l’approvazione degli schemi, le risorse, la tenuta degli atti e l’attuazione delle deliberazioni, senza interferire impropriamente nelle valutazioni tecniche individuali.
Funzioni di valutazione e audit
Esaminano le domande, verificano documenti ed evidenze, conducono audit e formulano risultanze tecniche secondo criteri predeterminati.
Funzione decisionale
Adotta decisioni motivate sul rilascio, mantenimento, rinnovo, limitazione, sospensione o revoca, sulla base del fascicolo istruttorio.
Riesame e garanzie
Esamina reclami, contestazioni e richieste di riesame secondo le competenze e le procedure previste, mantenendo autonomia rispetto alla valutazione originaria.
IndipendenzaImparzialitàCompetenzaIncompatibilitàConflitti d’interesseTracciabilità
Dal primo contatto alla decisione
Il procedimento è articolato in fasi sequenziali, documentate e verificabili. Le modalità concrete dipendono dallo schema e dalla tipologia di certificazione richiesta.
Rilascio e attestazione
Il certificato identifica titolare, schema, campo di applicazione, eventuali esclusioni, data di emissione, scadenza, identificativo univoco e stato nel Registro.
Mantenimento e rinnovo
La certificazione resta subordinata al mantenimento dei requisiti, alla sorveglianza prevista e al completamento delle verifiche di rinnovo entro le finestre temporali stabilite.
Sorveglianza, rinnovo, sospensione e revoca
Il sistema non considera la certificazione come un riconoscimento permanente. Il titolare è tenuto a conservare i requisiti, comunicare le variazioni rilevanti, collaborare alle verifiche e attuare le misure correttive richieste.
| Strumento | Funzione | Regola di riferimento nel regolamento |
|---|---|---|
| Sorveglianza ordinaria | Controllo del mantenimento dei requisiti e dell’efficacia dei controlli dichiarati. | Verifiche periodiche, anche documentali e tecniche; controllo annuale previsto dal quadro regolamentare. |
| Audit periodico | Esame strutturato dell’effettiva attuazione dei requisiti e dei processi. | Audit biennale secondo il programma e il campo di applicazione. |
| Controllo straordinario | Approfondimento in presenza di incidenti, reclami, variazioni sostanziali, segnalazioni o indicatori di rischio. | Attivabile quando emergano elementi che possano incidere sulla conformità. |
| Rinnovo | Nuova verifica prima della scadenza per confermare il mantenimento dei requisiti. | Ciclo ordinario di 36 mesi; domanda di rinnovo da presentare, di regola, almeno 90 giorni prima della scadenza. |
| Sospensione | Misura temporanea in caso di non conformità o condizioni che richiedano il ripristino. | Durata ordinaria massima di 90 giorni, prorogabile una sola volta fino a ulteriori 90 giorni nei casi previsti. |
| Revoca e decadenza | Conclusione del rapporto certificativo nei casi gravi o non sanati previsti dalle regole. | Decisione motivata, aggiornamento del Registro e comunicazione al titolare. |
I termini sopra riportati riprendono i parametri del Regolamento generale di sorveglianza, rinnovo, sospensione, revoca e controllo periodico. Fa fede il testo integrale dell’atto vigente e l’eventuale disciplina specifica dello schema applicabile.
Registri, fascicolo digitale e stati della certificazione
Registro delle certificazioni
Raccoglie gli identificativi dei certificati, i titolari, gli schemi, i campi di applicazione, le date rilevanti e lo stato corrente, consentendo la verifica dell’autenticità e della validità delle attestazioni.
Registro unico
Organizza le informazioni relative ai soggetti, agli organismi e ai professionisti qualificati o riconosciuti nell’ambito del sistema, secondo le categorie e i livelli previsti.
Fascicolo digitale
Conserva domanda, istruttoria, evidenze, verbali, audit, non conformità, piani correttivi, decisioni, notifiche, riesami e cronologia delle modifiche.
Stati e aggiornamenti
Il modello di registrazione contempla gli stati identificativi SIPSE-01–SIPSE-10, per rappresentare le diverse condizioni amministrative e certificative secondo la legenda ufficiale del Registro.
La pubblicazione dei dati deve rispettare i limiti di riservatezza, protezione dei dati personali, sicurezza e accesso alle informazioni stabiliti dalle regole applicabili.
Organismi e professionisti
Il sistema disciplina anche l’accreditamento, la qualificazione o il riconoscimento interno degli organismi e dei professionisti che operano nei processi SIPSE-CCJC. L’obiettivo è assicurare che le attività di valutazione siano svolte da soggetti con competenze dimostrabili, indipendenza adeguata e responsabilità definite.
Organismi di valutazione
Il quadro documentale individua categorie OVC-01–OVC-10 e livelli di qualificazione I–IV, con requisiti, ambiti di attività, controlli e registrazioni coerenti con la classe riconosciuta.
Professionisti
La classificazione PROF-01–PROF-08 consente di descrivere profili e competenze professionali, requisiti di accesso, aggiornamento, responsabilità e mantenimento della qualificazione.
Il riconoscimento interno SIPSE vale nell’ambito del sistema e nei limiti degli atti che lo disciplinano; non deve essere presentato come accreditamento pubblico o riconoscimento da parte di un ente terzo esterno in assenza di uno specifico provvedimento.
Imparzialità, contraddittorio e miglioramento continuo
Motivazione
Ogni decisione che incida sullo status certificativo deve indicare presupposti, evidenze, requisiti applicati e ragioni dell’esito.
Contraddittorio
Il soggetto interessato deve poter conoscere le contestazioni, presentare osservazioni e produrre documenti nei termini stabiliti.
Conflitti d’interesse
Incompatibilità, dichiarazioni, astensione e misure di prevenzione tutelano l’autonomia dei valutatori e dei decisori.
Non conformità e rischio
Le anomalie sono classificate e trattate in base a gravità, impatto, estensione e rischio, con azioni correttive e verifica di efficacia.
Reclami e riesame
Le contestazioni seguono un percorso distinto dalla valutazione originaria, secondo il regolamento di riesame richiamato dal sistema.
Relazione e revisione
La gestione è sottoposta a monitoraggio, relazione periodica, formazione e revisione degli strumenti per mantenere coerenza ed efficacia.
Gli atti costitutivi e regolamentari
La documentazione SIPSE-CCJC è organizzata per livelli: atti istitutivi e di governance, regolamenti di funzionamento, procedure tecniche e strumenti di registrazione. I documenti integrali sono pubblicati in questa pagina o nelle sezioni documentali collegate.
Deliberazione istitutiva
Definisce il fondamento amministrativo del sistema, istituisce la CCJC, ne stabilisce organi, procedure, registro, responsabilità e strumenti e autorizza la fase sperimentale, distinguendola dalla piena operatività.
Decreto di costituzione e nomina
Costituisce gli organi, dispone le nomine e attribuisce competenze, composizione, durata, incompatibilità, indipendenza e responsabilità, separando gestione, valutazione tecnica e riesame.
Regolamento economico e tariffario
Prevede tariffe predeterminate per istruttoria, audit, certificazione e sorveglianza e disciplina i compensi in modo da mantenerli indipendenti dall’esito della valutazione.
Regole di riesame
È richiamato quale riferimento per la trattazione di reclami, contestazioni e riesami, con garanzie di autonomia rispetto alla decisione originaria.
Regolamento generale di sorveglianza, rinnovo, sospensione, revoca e controllo periodico
Disciplina l’intero ciclo di vita della certificazione: controlli ordinari e straordinari, audit, non conformità, rischio, contestazioni, piani correttivi, rinnovo, sospensione, revoca, decadenza, rinuncia, ripristino, Registro, stati SIPSE-01–10, fascicolo digitale, formazione e relazione annuale.
Regolamento di qualificazione degli organismi e dei professionisti
Disciplina categorie OVC-01–10, livelli I–IV e classi professionali PROF-01–08, includendo requisiti, qualificazione, sorveglianza e registri.
Regolamento del Registro Unico
Organizza il sistema di registrazione e consultazione delle posizioni e delle qualificazioni, assicurando identificazione, aggiornamento, tracciabilità e gestione degli stati.
Fase sperimentale, operatività e consultazione
L’avvio del SIPSE-CCJC deve essere accompagnato da una distinzione chiara tra istituzione formale del sistema, fase sperimentale, eventuale rilascio di attestazioni nell’ambito pilota e piena operatività. La pubblicazione di un regolamento o la costituzione di un organo non equivale automaticamente all’avvenuta esecuzione di audit, al rilascio di certificazioni o al conseguimento di accreditamenti esterni.
Per ogni documento pubblicato è opportuno indicare: numero dell’atto, titolo completo, organo emanante, data di adozione, data di entrata in vigore, versione, stato (vigente, modificato, sostituito o abrogato) e collegamento al testo integrale. Per i certificati, devono essere resi consultabili almeno l’identificativo, il titolare, lo schema, il campo di applicazione e lo stato, nei limiti consentiti dalla disciplina sulla riservatezza.
Documentazione ufficiale SIPSE-CCJC
Di seguito è possibile consultare e scaricare gli atti integrali, i regolamenti, gli allegati tecnici, i moduli e le procedure operative del sistema.
Area documentale: inserire qui i collegamenti ai PDF o alle pagine dedicate, mantenendo l’ordine numerico e la cronologia degli atti.
- Atti istitutivi e decreti di nomina;
- Regolamenti generali e regolamenti tecnici;
- Manuale operativo e procedure di audit;
- Moduli di domanda, dichiarazioni e piani di azione correttiva;
- Registri, schemi di certificazione e documenti di sorveglianza;
- Revisioni, aggiornamenti e comunicazioni ufficiali.