SICUREZZA,
CONTINUITÀ OPERATIVA
E RESILIENZA ISTITUZIONALE
L’architettura organizzativa e tecnologica del Mercato Sovrano dei Popoli per la gestione dei rischi, la protezione delle informazioni, la continuità dei servizi e la sicurezza delle infrastrutture digitali.
Un sistema integrato per proteggere il funzionamento del MSP
La sicurezza e la resilienza non sono elementi isolati, ma componenti coordinate dell’organizzazione del Mercato Sovrano dei Popoli. Gli Atti n. 25–30/MSP definiscono un quadro documentale unitario che collega prevenzione, gestione degli eventi, continuità, recupero dei sistemi e protezione delle informazioni.
Finalità del sistema
Il MSP individua nella gestione strutturata dei rischi e nella protezione delle infrastrutture informative una condizione essenziale per organizzare le proprie attività in modo responsabile, tracciabile e verificabile.
Il sistema è concepito per ridurre la probabilità degli eventi avversi, limitarne gli effetti, preservare le informazioni e predisporre procedure di continuità e ripristino.
L’architettura comprende misure organizzative, procedure amministrative, controlli tecnici, registri e verifiche periodiche. La loro effettiva attuazione viene documentata separatamente rispetto alla loro istituzione formale.
I sei pilastri della sicurezza e della resilienza MSP
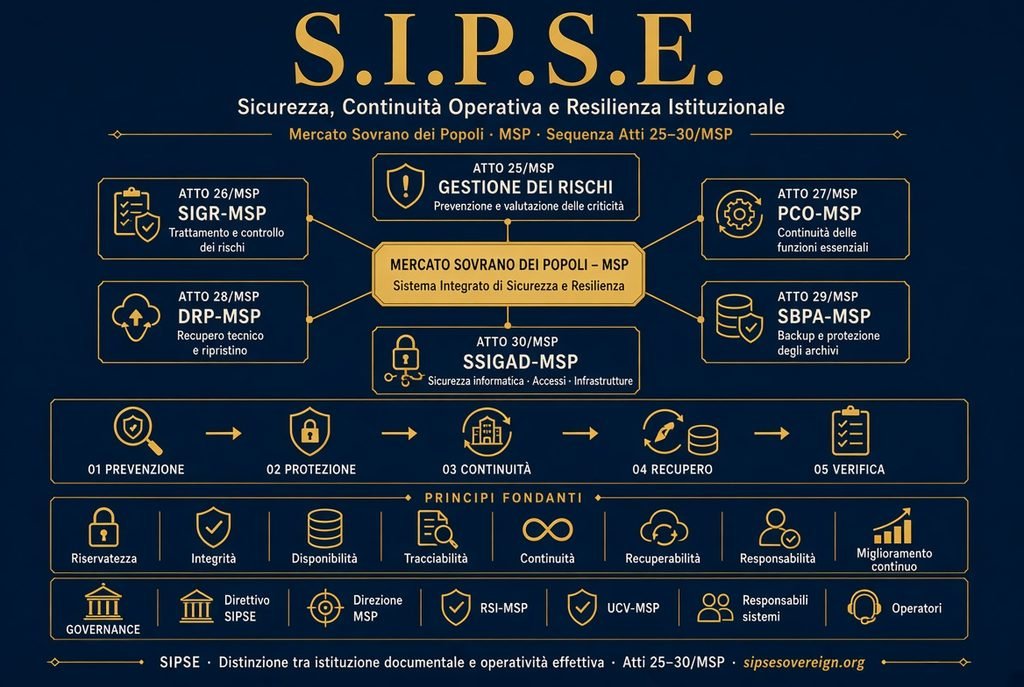
I sei atti costituiscono una sequenza funzionale: il sistema di gestione dei rischi individua e tratta le criticità; la continuità mantiene le funzioni essenziali; il disaster recovery e il backup consentono il recupero; la sicurezza informatica protegge accessi, infrastrutture e informazioni.
MODELLO ORGANIZZATIVO DI SICUREZZA E RESILIENZA DEL MSP
Rappresentazione concettuale delle relazioni funzionali tra i sei atti. Non costituisce attestazione di integrazione tecnica già realizzata.
La sequenza degli Atti 25–30/MSP
Sei documenti distinti, ciascuno con una propria funzione nell’organizzazione del sistema di sicurezza e resilienza del Mercato Sovrano dei Popoli.
Istituzione del Sistema di gestione dei rischi, della continuità operativa e della resilienza istituzionale
Definisce il quadro generale per individuare, valutare, classificare, trattare e monitorare i rischi che possono compromettere il funzionamento del MSP.
- Identificazione e classificazione dei rischi
- Valutazione di probabilità e impatto
- Responsabilità organizzative
- Misure preventive e correttive
- Resilienza istituzionale
Regolamento operativo del Sistema Integrato di Gestione dei Rischi e della Resilienza
Disciplina il funzionamento operativo del SIGR-MSP, definendo procedure, responsabilità, valutazioni, controlli, escalation e rendicontazione.
- Unità di Gestione dei Rischi
- Valutazione e trattamento
- Registri e documentazione
- Livelli di rischio ed escalation
- Controllo e revisione periodica
Istituzione e organizzazione del Piano di Continuità Operativa del MSP
Definisce le misure organizzative e operative per mantenere o ripristinare le funzioni essenziali del MSP in presenza di eventi avversi e interruzioni.
- Business Impact Analysis
- Classificazione delle funzioni
- Obiettivi RTO e RPO
- Procedure alternative
- Test e aggiornamento del piano
Istituzione e disciplina del Piano di Disaster Recovery del MSP
Organizza il recupero tecnico delle infrastrutture, dei database, delle applicazioni e dei sistemi digitali dopo un evento che ne comprometta la disponibilità.
- Infrastrutture alternative
- Recupero dei database
- Ripristino dei registri
- Riconciliazione e verifica dei dati
- Test di recupero tecnico
Istituzione del Sistema di Backup e Protezione degli Archivi del MSP
Definisce il sistema di protezione, conservazione, versionamento e recuperabilità delle informazioni e degli archivi del Mercato Sovrano dei Popoli.
- Modello di backup 3-2-1-1-0
- Copie separate e protette
- Integrità e versionamento
- Verifica del recupero
- Registri di protezione degli archivi
Istituzione del Sistema di Sicurezza Informatica, Gestione degli Accessi e Protezione delle Infrastrutture Digitali
Organizza la protezione delle identità digitali, delle credenziali, delle autorizzazioni, delle reti, delle applicazioni e delle infrastrutture.
- Identità digitali e autenticazione MFA
- Ruoli e minimo privilegio
- Protezione di server e reti
- Monitoraggio e gestione vulnerabilità
- Risposta agli incidenti informatici
Dal rischio al ripristino: il ciclo della resilienza
Il modello organizza le attività in una sequenza coordinata. Ogni fase deve produrre evidenze verificabili e consentire il passaggio alla fase successiva.
Prevenzione
Individuazione delle criticità, valutazione dei rischi e adozione di misure preventive.
Protezione
Sicurezza degli accessi, delle infrastrutture, delle applicazioni e delle informazioni.
Continuità
Mantenimento delle funzioni essenziali e attivazione delle procedure alternative.
Recupero
Ripristino tecnico, recupero dei dati e verifica dell’integrità delle informazioni.
Verifica
Controlli, registrazione degli esiti, azioni correttive e aggiornamento del sistema.
Una struttura di responsabilità e controllo
La gestione della sicurezza richiede una chiara distinzione tra indirizzo istituzionale, coordinamento operativo, gestione tecnica e verifica indipendente.
Direttivo SIPSE
Approva gli indirizzi generali, valuta i rapporti di sicurezza e assume le decisioni istituzionali di propria competenza.
Direzione MSP
Coordina l’applicazione organizzativa degli atti, assegna responsabilità e promuove l’attuazione delle procedure.
RSI-MSP
Coordina la sicurezza informatica, la gestione delle identità, le vulnerabilità e la risposta agli incidenti.
UCV-MSP
Verifica documenti, procedure, registri, evidenze e completamento delle azioni correttive secondo le proprie competenze.
Responsabili dei sistemi
Identificano le risorse, propongono le autorizzazioni, verificano gli accessi e segnalano le criticità dei sistemi affidati.
Amministratori e operatori
Eseguono le attività autorizzate, documentano le operazioni sensibili e rispettano le procedure di sicurezza.
Dalla disciplina documentale all’effettiva attuazione
Un sistema di sicurezza è credibile quando alle regole corrispondono responsabilità, strumenti, attività eseguite ed evidenze verificabili.
Percorso di attuazione progressiva
Formalizzazione delle responsabilità
Individuazione dei responsabili, attribuzione delle funzioni e approvazione delle procedure operative.
Censimento delle risorse
Inventario dei sistemi, degli archivi, delle infrastrutture e degli account effettivamente esistenti.
Implementazione dei controlli
Attivazione delle misure di autenticazione, protezione, backup, monitoraggio e gestione degli incidenti.
Verifica tecnica e organizzativa
Test di accesso, controlli di integrità, prove di recupero, revisione dei privilegi e verifica delle procedure.
Registrazione delle evidenze
Conservazione dei verbali, dei rapporti di verifica, dei registri e delle prove di effettiva attuazione.
Importante: stato reale delle attività
Gli stati sopra riportati rappresentano le categorie utilizzabili per documentare l’avanzamento. Non attribuiscono automaticamente uno stato operativo ai sistemi del MSP. Ogni stato dovrà essere assegnato sulla base di evidenze effettivamente disponibili.
Le risorse e i sistemi interessati
Il quadro di sicurezza si estende alle componenti informative e tecnologiche del MSP, nei limiti della loro effettiva disponibilità, gestione e implementazione.
Standard e buone pratiche di riferimento
L’architettura organizzativa può essere sviluppata tenendo conto dei principali riferimenti internazionali in materia di sicurezza delle informazioni e resilienza.
Precisazione sugli standard
I riferimenti indicati costituiscono strumenti metodologici e tecnici. Il loro richiamo non equivale a certificazione ISO, attestazione di conformità, accreditamento o verifica indipendente del MSP.
L’applicabilità di specifici obblighi normativi deve essere determinata sulla base della natura dei soggetti coinvolti, delle attività concretamente svolte e delle disposizioni vigenti.
Distinzione tra istituzione, implementazione e operatività
Quadro documentale e stato effettivo dei sistemi
Gli Atti n. 25–30/MSP costituiscono documenti di disciplina e organizzazione interna del Mercato Sovrano dei Popoli. La loro pubblicazione documenta il quadro regolamentare predisposto dal SIPSE, ma non prova automaticamente l’avvenuta realizzazione tecnica di tutte le infrastrutture, procedure e funzioni descritte.
L’eventuale operatività di registri, sistemi monetari, garanzie, servizi di pagamento o altre attività soggette a disciplina esterna resta subordinata alle condizioni tecniche, contrattuali e giuridiche applicabili, comprese le eventuali autorizzazioni richieste.